8.10.2026 | מאת אייל מרקוס
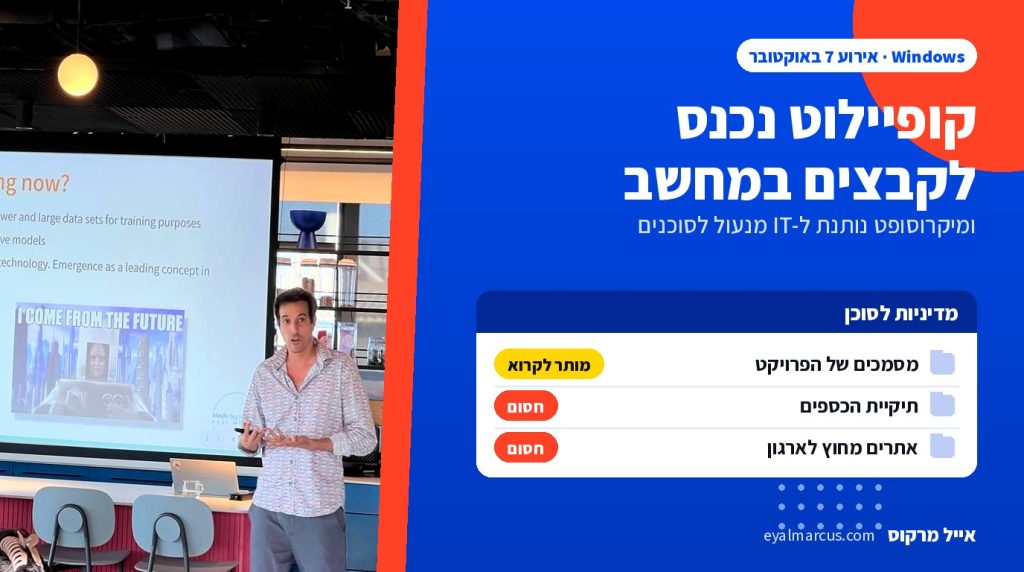
באירוע Windows ו-Surface ב-7 באוקטובר הודיעה מיקרוסופט ש-Copilot במחשבי Copilot+ PC יקבל שלוש יכולות חדשות. הראשונה, הקשר מקומי: באישור שלכם, הוא יבין תוכן שנמצא במחשב, כולל קבצים ופעילות אחרונה. השנייה, פעולות: לסדר קבצים, לבדוק תקלות במכשיר ולהריץ תהליכי עבודה ישירות במחשב. והשלישית, גישה למודלי AI שרצים על המחשב עצמו, לצד הענן.
זה לא יקרה מחר בבוקר. לפי מיקרוסופט, היכולות צפויות להתחיל להגיע למחשבי Copilot+ PC בחודשים הקרובים, ובתזמון שמשתנה לפי מכשיר, שוק ומעבד.
מה שתפס לי את העין דווקא הגיע מהצד של הארגונים. באותו יום יצא לזמינות כללית Microsoft Execution Containers (בקיצור MXC), שכבה ב-Windows 11 שמאפשרת לארגון להגדיר לאילו קבצים ולאילו יעדי רשת סוכן AI מורשה לגשת. המדיניות נאכפת בזמן שהסוכן רץ, ואפשר להוסיף עליה הגבלות דרך Intune.
ובעיני זה בדיוק הסדר הנכון. כזכור, רק השבוע OpenAI הודיעה ליותר מ-100 ארגונים שהסוכנים שלה אולי פעלו אצלם בלי רשות. שכבה שאומרת לסוכן עד כאן, ברמת מערכת ההפעלה, היא מה שחסר עד עכשיו.
ועוד נתון אחד מהאירוע: לפי מיקרוסופט, יותר מ-40% מהמחשבים הניידים שנבנים היום לעסקים הם כבר Copilot+ PC (מספר של היצרן עצמו, אז קחו אותו בעירבון מוגבל).
ומה בפועל עושים עם זה?
אם אתם ב-IT ומתכננים לתת לעובדים סוכנים על המחשב, תתחילו כבר עכשיו לשאול איזה מידע מותר לסוכן לראות ובמה אסור לו לגעת, ותבדקו מה מתוך MXC אפשר להגדיר אצלכם דרך Intune. ולכל השאר: כשהבקשה של Copilot לגשת לקבצים במחשב תקפוץ לכם על המסך, תקראו אותה לפני שאתם לוחצים אישור.
למי זה רלוונטי אצלכם
לאבטחת מידע, למי שמנהל את המחשבים בארגון, ולכל מי שמתכנן לקנות מחשבים חדשים בשנה הקרובה. סוכן שרואה את הקבצים במחשב הוא כלי חזק מאוד, וזו בדיוק הסיבה לקבוע את הכללים לפני שהוא מגיע.
מקורות: הבלוג הרשמי של Windows, בלוג המפתחים של Windows, Unite.AI וNeowin.
רוצים את החדשות האלה פעם בשבוע במייל, עם ההקשר המלא? הניוזלטר השבועי Don't Panic.