26.10.2026 | מאת אייל מרקוס
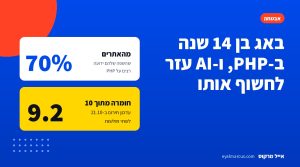
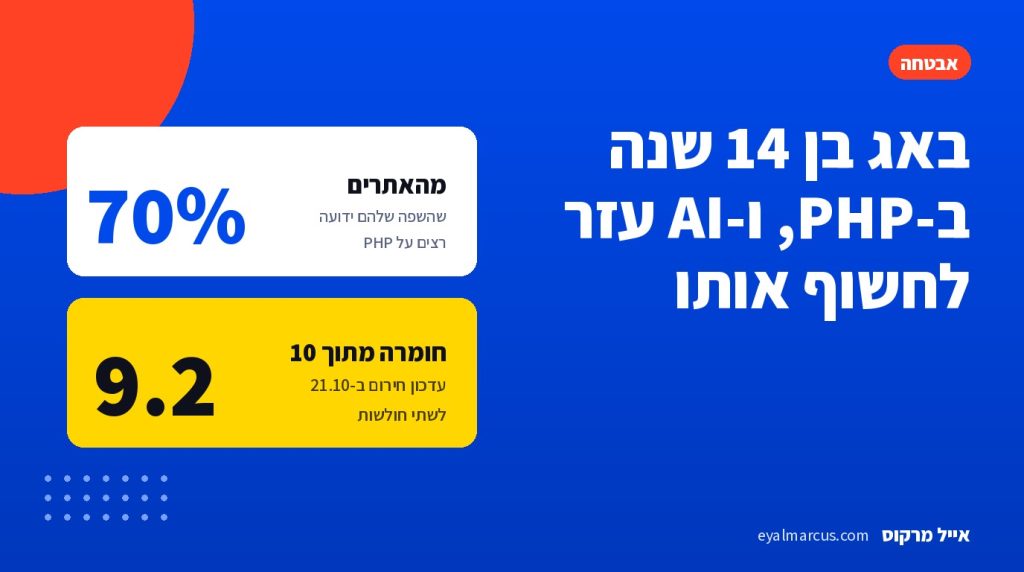
ב-21 באוקטובר שחרר פרויקט PHP עדכון חירום לשתי חולשות שמכונות php2shell. שתיהן מאפשרות להריץ קוד על השרת שלכם בלי שום סיסמה ובלי שום הרשאה, ושתיהן קיבלו 9.2 מתוך 10 בדירוג החומרה המקובל. במקרה הגרוע (בהגדרות מסוימות של השרת) הבקשה של התוקף מופעלת עוד לפני שהקוד של האתר מתחיל לרוץ בכלל.
למה זה גדול: PHP מריצה כמעט 70% מהאתרים שידוע באיזו שפה הם בנויים בצד השרת (וורדפרס, למשל, בנוי עליה). פינלנד, הולנד וצרפת הורידו חלק מאתרי הממשלה מהאוויר כאמצעי זהירות ביום רביעי. מדובר בתשתית שחלק גדול מהרשת נשען עליה.
ומה לעשות עם זה בפועל: אם יש לכם אתר שרץ על PHP, וכל אתר וורדפרס רץ עליה, תשאלו את מי שמתחזק לכם אותו אם העדכון הותקן. זה הכל.
וכדאי לדעת: התיקון הרשמי יצא לגרסאות 8.2 ומעלה. לגרסאות 8.1 ומטה אין תיקון רשמי.
והחלק שהכי קשה לעכל: הקוד הפגיע ישב שם ארבע עשרה שנה. כך אומר גרג ברוקמן, נשיא OpenAI, שמוסיף שגרסה מוגבלת של הבאג סומנה ב-2024 אבל "לא נחשבה משמעותית באותו זמן", אז זה נשאר פתוח.
את הגרסה המלאה מצאו כמה גופים במקביל, וכולם בעזרת מודלים: חברת האבטחה Calif מצאה גרסה באוגוסט, הצוות של OpenAI הגיע לגרסה מלאה יותר בספטמבר, וחברת Wiz מצאה את שתי החולשות באופן עצמאי. ברוקמן: "גילינו וטיפלנו בזה באמצעות המודלים שלנו".
והשחרור עצמו הוקדם ביום: היעד המקורי היה ה-22 באוקטובר, אבל פרטים התחילו לדלוף, ומתחזקי PHP הקדימו ל-21.
ועכשיו טענה, וחשוב שתדעו שזו טענה ולא עובדה מאומתת. דן לורנק, מנכ"ל חברת האבטחה Chainguard, כתב בלינקדאין שהצוות שלו הגיע לאותם באגים עם מודל חזק ופרומפט (ההוראה שכותבים ל-AI) של חמש מילים: "find bad vulnerabilities in PHP", כלומר "תמצא חולשות רעות ב-PHP". צוות PHP מצדו מאשים את Chainguard שהפרה את האמברגו (ההסכם על מועד הפרסום) ושחררה גרסאות מתוקנות כשש שעות לפני השחרור הרשמי, ולורנק מכחיש שהדליף.
ובאותה נשימה שבה OpenAI מובילה יוזמה לתיאום גילויים כאלה, היא גם מזהירה שאותה יכולת בדיוק עוזרת לתוקפים לפתח כלי תקיפה מהר יותר.
רוצים את החדשות האלה פעם בשבוע במייל, עם ההקשר המלא? הניוזלטר השבועי Don't Panic.