4.10.2026 | מאת אייל מרקוס
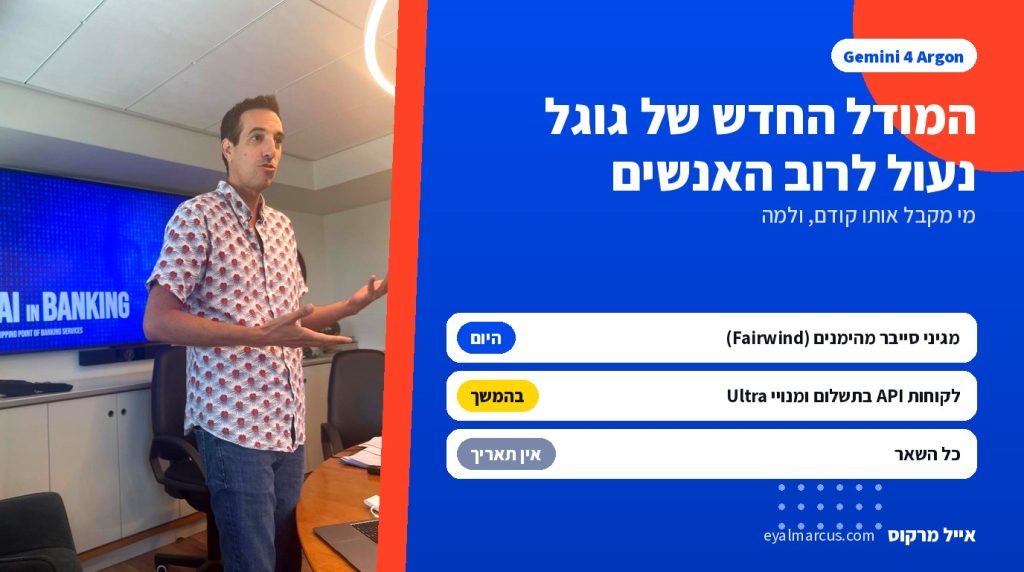
גוגל הציגה ב-30 בספטמבר את Gemini 4 Argon, המודל החדש והחזק שלה, אבל בינתיים הוא מגיע רק לקבוצה קטנה של אנשי אבטחה שמגינים על תוכנה ושרתים מפני פריצות (בתוכנית שנקראת Fairwind). המודל יודע למצוא חולשות אבטחה בקוד, לבדוק שהן אמיתיות ולתקן אותן, לבד.
הפרט המעניין: המגינים האלה מקבלים אותו בלי מגבלות הסייבר שיושבות על הגרסה הרגילה, כלומר בלי החסימות שאמורות למנוע ממנו לכתוב קוד תקיפה.
ולכל השאר? גוגל כותבת ששחרור של יכולות ברמה כזאת צריך להיעשות בשלבים, ושהיא משתתפת בתהליך הוולונטרי של ממשלת ארה"ב לגישה למודלים לפני שחרור. ההתחלה תהיה עם לקוחות API בתשלום ומנויי Ultra, בלי תאריך.
וזה לא רק גוגל. אנתרופיק מציעה את Claude Mythos 5.1 בהזמנה בלבד, דרך Project Glasswing (תוכנית הגישה המוגבלת שלה), לצד Claude Fable 5.1 הרגיל.
ומה בפועל עושים עם זה?
אם יש לכם צוות אבטחה, תשאלו אותו אם הוא שמע על Fairwind (גוגל מדברת על יותר מ-650 שותפים) ואם יש טעם להגיש בקשה. גישה מוקדמת למודל כזה שווה הכי הרבה למי שמחפש חולשות בקוד של עצמו.
ולכל השאר, כדאי לא לבנות תוכניות על מודל שעדיין אין לו תאריך שחרור.
למי זה רלוונטי אצלכם
לצוותי אבטחה ו-IT, שיכולים לבדוק גישה. ולמי שמחליט איזה כלי AI נכנס לארגון, כי שתי חברות גדולות כבר מחלקות את הגרסה החזקה ביותר שלהן למי שהן בוחרות.
אני מבין את ההיגיון, מודל שמוצא פירצות אבטחה בלי מאמץ הוא כלי מצוין גם למגן וגם לתוקף. מה שלא ברור לי זה לפי אילו קריטריונים גוגל מחליטה מי נחשב מגן מהימן (היא לא פירטה).
מקורות: ההודעה הרשמית של גוגל, SecurityWeek והתיעוד של Claude Mythos 5.1.
רוצים את החדשות האלה פעם בשבוע במייל, עם ההקשר המלא? הניוזלטר השבועי Don't Panic.